INTELLIGENCE DELLE FONTI APERTE: PRESENTATA IN SENATO GNOSPHERA, PIATTAFORMA ITALIANA DI ANALISI MULTIDOMINIO
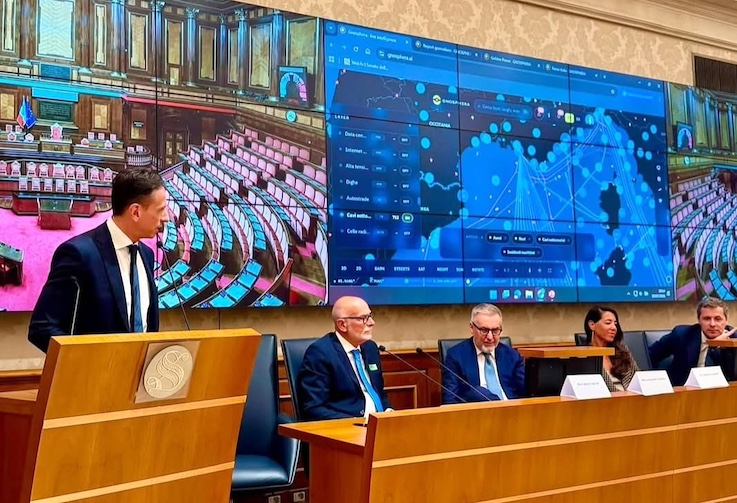
🇮🇹 I dati, da soli, non producono conoscenza. La producono le relazioni che si riescono a costruire fra dati apparentemente lontani: è lì che nasce l’analisi. Da questa idea prende forma Gnosphera, piattaforma italiana di analisi multidominio presentata a Palazzo Madama nel corso dell’incontro dedicato al rapporto tra Open Source Intelligence e situational awareness, promosso su iniziativa della vicepresidente del Senato, Licia Ronzulli. Ne abbiamo parlato con Marco Bacini, che ne ha ideato l’architettura.
🇬🇧 Data, on its own, does not produce knowledge. Knowledge comes from the connections one manages to build between seemingly unrelated data: that is where analysis begins. It is from this idea that Gnosphera takes shape, an Italian multidomain analysis platform presented at Palazzo Madama during the meeting devoted to the relationship between Open Source Intelligence and situational awareness, held on the initiative of the Vice President of the Senate, Licia Ronzulli. We discussed it with Marco Bacini, who conceived its architecture.
Come si trasforma l’informazione in conoscenza? È intorno a questa domanda che si è sviluppato l’incontro dedicato al rapporto tra Open Source Intelligence e situational awareness, ospitato nella Sala Caduti di Nassiriya di Palazzo Madama.
Nell’introdurre l’evento, la senatrice Licia Ronzulli – promotrice dell’iniziativa – ha messo in discussione un luogo comune: il problema del nostro tempo non è l’accesso alle informazioni, bensì la capacità di distinguere, nel rumore, i segnali deboli i segnali deboli che anticipano una minaccia quando è ancora possibile intervenire. E ha fissato il perimetro d’azione della politica: non insegnare ai tecnici il loro mestiere, ma creare le condizioni affinché le loro competenze diventino una risorsa stabile del Paese.
Se Ronzulli ha definito la natura della sfida, il sottosegretario alla Difesa Matteo Perego di Cremnago ne ha mostrato la portata – centosettanta zettabyte di dati prodotti in un anno, l’equivalente di trentaseimila miliardi di DVD – e la ricaduta geopolitica: cinquantasette crisi attive nel mondo, un conflitto in Ucraina che per durata ha superato la Grande Guerra, e un vincolo demografico che pesa quanto la tecnologia, con l’Italia secondo Paese più anziano del pianeta chiamata a competere per il capitale umano con nazioni che formano milioni di ingegneri l’anno.
Dalla dimensione quantitativa il confronto è passato a quella metodologica. Il presidente del COPASIR Lorenzo Guerini ha riportato la discussione al cuore del mestiere: la raccolta informativa deve essere rigorosa e autonoma, perché le informazioni non si raccolgono per confermare i giudizi – o i pregiudizi – del decisore politico. La realtà, ha ricordato, è ostinata: se un fatto contraddice i presupposti, non si elimina il fatto, si verificano i presupposti. E la storia recente – dall’Ucraina al 7 ottobre – insegna quanto incida la sottovalutazione o la rimozione dell’analisi quando confligge con gli obiettivi di chi decide.
Dal metodo il confronto si è spostato sulla figura dell’analista. L’intervento del generale Alessandro Ferrara, già in servizio presso DIS e AISI, ha descritto il passaggio d’epoca dal punto di vista di chi l’ha attraversato: per decenni i nostri apparati hanno operato dentro un paradigma lineare, in cui le minacce erano riconducibili a categorie definite; oggi la minaccia è strutturalmente ibrida e transdominio, e il sovraccarico informativo non è più un’eccezione ma la condizione normale del lavoro dell’analista. La sfida, ha osservato, non è la carenza di competenze – mai così alte – ma la capacità di collegarle.
L’applicazione concreta di questo approccio è emersa nell’intervento di Francesco Carioti, capo divisione relazioni istituzionali dell’Agenzia per la Cybersicurezza Nazionale (ACN). Sul terreno cibernetico, ha osservato, le fonti aperte, se lavorate con metodo e rigida tassonomia, consentono di passare dalla reazione a una resilienza predittiva: anticipare per proteggere meglio, e comunque ripartire in fretta, perché il rischio zero non esiste. Nessuna organizzazione, ha aggiunto, può affrontare da sola la complessità della minaccia: serve una filiera informativa interconnessa, di cui la rete degli CSIRT e degli ISAC settoriali è l’ossatura.
A tradurre queste riflessioni in uno strumento operativo è stata la presentazione di Gnosphera, piattaforma italiana di analisi multidominio sviluppata da Marco Bacini, professore dell’Università LUM e direttore del Master Intelligence per la Sicurezza Nazionale e Internazionale.
L’intera mattinata ha ruotato attorno a due interrogativi: come cambia il metodo dell’analisi in un ambiente sempre più complesso e quali strumenti possono sostenerlo. Le conversazioni che seguono approfondiscono questi due aspetti: la prima con Alessandro Ferrara, dedicata al mutamento del lavoro analitico (che trovate qui); la seconda con Marco Bacini, sull’architettura e le implicazioni di Gnosphera,
Professor Bacini, cominciamo dal nome.
La piattaforma nasce dall’idea di costruire uno strumento che non fosse destinato soltanto ai professionisti. Nella versione aperta ho pensato ai miei studenti, alla possibilità di creare un centro studi, un aggregatore di informazioni che non si limiti a fornire risposte ma aiuti gli analisti – e i futuri analisti – a porsi le domande giuste. Da qui il nome Gnosphera: la sfera della conoscenza. Oggi la sicurezza nazionale si confronta con fenomeni profondamente interconnessi. Il problema non è reperire informazioni, ma riuscire a correlarle perché diventino conoscenza utile al decisore, politico, governativo o aziendale.
La piattaforma raccoglie e mette in relazione un’enorme quantità di segnali. Ma accosta fenomeni che l’occhio umano non accosterebbe, o applica un metodo di ragionamento? Nel primo caso accelera l’intuizione, nel secondo la disciplina: sono due prodotti molto diversi.
Rispondo distinguendo le due modalità d’uso. Nella modalità aperta l’analista vede sul globo moltissime informazioni. Se osservo dove si trovano in questo momento i giacimenti di terre rare e mi accorgo che lì vicino c’è una centrale elettrica particolarmente importante, o che a poca distanza passa un cavo sottomarino, o ancora che in quella zona stanno transitando navi – perché posso vederle in tempo reale, divise per categoria – ho davvero molte informazioni, che però hanno bisogno di essere correlate. Tanti segnali possono produrre rumore; ma se sono in grado di unire i puntini, quelle correlazioni producono conoscenza. Se so che in una determinata zona ci sono centri studi islamici e a poca distanza vedo una centrale eolica, o un gasdotto, devo avere la capacità di mettere insieme quei punti. È un lavoro che l’analista difficilmente potrebbe fare senza vedere in tempo reale, e su scala globale, tutte queste informazioni insieme. C’è poi una parte riservata, che chiamo government, con un algoritmo di intelligenza artificiale sviluppato internamente, capace di correlare quegli stessi punti ponendosi domande semplici.
Come si addestra l’algoritmo?
Con la tecnica del what if… so what: che cosa accade se… e quali possono esserne le conseguenze. Unendo le informazioni e assegnando loro una priorità, la macchina produce report di analisi predittiva a ventiquattro, quarantotto, settantadue ore e a una settimana, che non contengono soltanto previsioni ma una serie di ipotesi alternative e, nel nostro caso, di possibili risposte per l’Italia. Un esempio: si verifica un attacco a Taiwan, e sappiamo che STMicroelectronics acquista chip da quell’area. Potrebbe esserci un’interruzione nella filiera, l’azienda potrebbe non essere più in grado di fornire determinati prodotti, e occorrerebbe approvvigionarsi altrove. Oppure il blocco di Hormuz e di Bab el-Mandeb: posso vedere in tempo reale quali navi si trovano in quell’area, quali carichi trasportano, quali forniture sono coinvolte e che impatto avrebbe il blocco. Come governo devo sapere quali alternative ho e l’algoritmo me le propone.
La pandemia ha mostrato quanto una crisi sanitaria possa produrre effetti economici, logistici e geopolitici. Una piattaforma come Gnosphera avrebbe potuto anticiparne almeno una parte?
Assolutamente sì, e le dico di più: nella piattaforma cartografica accessibile a tutti esiste una sezione dedicata alla sanità, dove monitoriamo in tempo reale le epidemie, i laboratori BSL-4 (Biosafety Level 4, il livello massimo di contenimento biologico, ndr), gli ospedali, le aspettative di vita nel mondo, oltre a nascite e decessi. L’analista può vedere dove si trovano in questo momento i focolai: oggi, per esempio, le epidemie di Ebola e di Marburg nel contesto africano. E può vedere in quali Stati sono collocati i laboratori ad alto contenimento, compreso quello di Wuhan. Ha un senso preciso: so esattamente quale area presidiare, posso arrivare fino alla visione fisica del laboratorio, e so che quella zona va monitorata perché, se accade qualcosa, lì può nascere un problema.
Ogni strumento nasce da una mancanza percepita. Che cosa non riuscivano a vedere gli analisti, e che cosa ha visto lei, che l’ha convinta a progettare Gnosphera?
Più che di una mancanza, parlerei del contesto in cui viviamo. Un contesto che, a partire dal Covid e dalla crisi post-pandemica, ha cambiato radicalmente il nostro modo di vivere. Alla base c’è la trasformazione digitale che ha ricondotto ogni cosa a un dato. Ho un background sociologico, e la sociologia moderna dice che viviamo in una società dell’informazione: una società post-industriale in cui un prodotto immateriale ha acquisito un valore – anche economico – superiore a quello del prodotto fisico. Se tutto si riconduce al dato, allora il dato ha un enorme valore di scambio, e questo lo sanno bene anche gli attori ostili. Le minacce sono sempre più multidominio, come pure i loro effetti. Ho pensato che servisse uno strumento capace di cogliere, nello stesso istante, tutti questi segnali, perché il mondo di oggi è frammentato, fratturato: bisogna intrecciare i dati, trama e ordito del tessuto della conoscenza.
Il dato come nuovo petrolio, materia prima che senza raffinazione non ha valore: è l’immagine con cui la vicepresidente Ronzulli ha aperto i lavori. Ma il petrolio è inerte, non mente; il dato invece può essere fabbricato per ingannare…
Abbiamo lavorato con quello che si chiama adversarial training fornendo moltissimi dati e assegnato una priorità alle categorie di segnale. La macchina distingue un segnale intercettato su Telegram, su Bluesky o nel dark web da una notizia di CENTCOM o di un’agenzia come Al Jazeera: riesce a riconoscere e a gerarchizzare le fonti. Quando restituisce il report, specifica se il segnale proviene da una piattaforma affidabile, da un’agenzia governativa o da un’agenzia di stampa. L’analista riceve dunque una scala gerarchica delle informazioni, con l’indicazione della provenienza di ciascun segnale. E poiché l’intelligenza artificiale non deve mai operare in autonomia, nell’ultimo passaggio c’è sempre l’Uomo, che effettua la verifica. È il punto su cui non ho voluto cedere: alla fine del mio processo ci deve essere sempre una persona, perché è la persona a validare quel report, quell’informazione, quel dato.
Un sistema linguistico è addestrato a produrre risposte che sembrano corrette, non necessariamente a produrne di corrette. In un contesto ordinario la differenza è tollerabile; in un rapporto d’Intelligence è tutto. Come distingue ciò che è fondato da ciò che è soltanto plausibile?
L’algoritmo che abbiamo costruito è nostro: non è un modello commerciale di terzi. Il modello linguistico lo utilizziamo soltanto per la scrittura. Quando si arriva alla stesura, l’informazione c’è già ed è stata validata: il modello risponde in modo probabilistico, come lei dice, ma lo fa sulla forma, non sul contenuto.
Previsioni a ventiquattro, quarantotto, settantadue ore: è la promessa più impegnativa che uno strumento del genere possa fare. Quelle previsioni vengono conservate e riesaminate a distanza, per verificare quante se ne avverano?
Sì. Mettiamo a disposizione dell’utente tutti i brief elaborati quotidianamente, e li utilizziamo noi stessi per il riaddestramento della macchina. Ogni brief si apre con un bottom line up front: la macchina indica la minaccia principale della giornata, poi la minaccia persistente – quella che consiglia all’analista di tenere sotto osservazione nel tempo – e infine gli impatti per l’Italia, che possono riguardare l’energia, il costo del greggio, le assicurazioni navali, l’esposizione della catena di fornitura. Sono indicazioni di monitoraggio: rischio energia, rischio shipping, verifica sull’esposizione dei fornitori. Tutto questo viene salvato e riutilizzato a distanza di giorni, per verificare se le analisi previsionali si siano rivelate coerenti con quanto l’algoritmo aveva scritto.
Nella dimostrazione compare una mappa dei luoghi di culto – moschee, sinagoghe, centri di studi islamici – presentata come utile a individuare possibili punti di raccolta. È la stessa mappa che serve a proteggere quelle comunità e a schedarle. Chi decide quale dei due usi ne verrà fatto, e con quali garanzie?
È una domanda che ha anche un approccio etico, e che ci siamo posti più volte. Ho uno strumento che voglio mettere in buona fede nelle mani di chi lavora per la difesa degli interessi nazionali, o di chi studia a fondo determinati fenomeni; ma lo metto anche nelle mani di chi quegli stessi fenomeni potrebbe studiarli per organizzare un attacco. Oggi non le so dare una risposta definitiva. Le dico però quale indicazione ho dato ai miei collaboratori: valutare, da qui ai prossimi dieci giorni, quali layer mantenere pubblici e quali riservare, proprio per evitare rischi di sicurezza. Perché monitorare moltissimi luoghi di culto, di qualsiasi fede, è oggettivamente qualcosa che nel breve periodo può generare un problema.
La sovranità del dato ha senso solo se l’informazione elaborata resta nello Stato che produce la tecnologia: il punto su cui ha insistito il sottosegretario Perego è il cuore del vostro progetto, e lui stesso ammetteva che non è sempre facile. Nella vostra catena – il modello che scrive il rapporto, i server, le immagini satellitari – dov’è il punto più vulnerabile?
Non c’è: il server è in Italia e l’intero processo è stato sviluppato e mantenuto fisicamente su un data center nazionale, in Lombardia. Ma le dico una cosa in più. Oggi la piattaforma integra ottantadue layer, e l’obiettivo è arrivare a cento entro fine anno; stiamo inoltre sviluppando una versione on-premise, non accessibile online ma installabile all’interno della rete dell’istituzione che la utilizza. Significa che, se il Ministero della Difesa decidesse di adottarla, la installeremmo sulla sua rete, e questo garantirebbe che il dato non esca dal perimetro italiano. È fondamentale, soprattutto per il dato elaborato: io scarico segnali che arrivano dall’estero, ma quando vengono acquisiti e lavorati restano nel nostro Paese.
Il vostro sistema segnala in tempo reale le acquisizioni straniere lungo la filiera produttiva: una materia che tocca una prerogativa dello Stato, il golden power. Una segnalazione che nasce da un soggetto privato e arriva sul tavolo del decisore, quale valore assume?
È un tema fondamentale – anche per la Guardia di Finanza che mi ha ispirato – perché riguarda la capacità di portare all’attenzione del decisore segnali che altrimenti rischierebbero di rimanere dispersi. Io non sono lo Stato e non sono un’agenzia governativa: il mio compito non è assumere decisioni né svolgere attività istruttorie. Posso però integrare database aperti e a pagamento e monitorare in tempo reale ciò che accade lungo la filiera produttiva interessata dal golden power. Penso soprattutto alle piccole e medie imprese dei territori produttivi – Lombardia, Veneto, Nord Est – che sviluppano tecnologie strategiche e che spesso presentano componenti straniere nella compagine sociale. È inutile monitorare Leonardo: Leonardo è già costantemente osservata. Molto più utile è individuare una piccola azienda di Bergamo che produce lenti per sistemi ottici, fattura venti milioni di euro e viene acquisita da una società a maggioranza cinese. Ritengo importante che il governo disponga tempestivamente di questa informazione. La piattaforma non sostituisce il decisore né gli organi dello Stato: fornisce un elemento conoscitivo che potrà essere verificato e valutato da chi ha la responsabilità di decidere. Se la minaccia è multidominio, anche il dominio economico e infrastrutturale deve entrare stabilmente nel campo dell’analisi.
I cavi sui fondali del Mediterraneo, da cui passa quasi tutto il traffico dei dati, sono stati richiamati da Perego e mostrati sulla vostra mappa. Ma vedere un cavo su uno schermo e proteggerlo sono cose diverse: dove finisce ciò che il vostro strumento può fare, e dove comincia il compito dello Stato?
Le faccio la stessa riflessione che ho proposto in Senato. La prima cosa è capire dov’è posizionato il cavo, quale distanza copre, quali nazioni collega e, soprattutto, di chi è la proprietà. Cercando un cavo sottomarino particolarmente importante – più di novemila chilometri, che arriva a Savona e da lì prosegue fino all’India – ho scoperto che è quasi interamente di proprietà cinese per la parte visibile; e che esiste una parte schermata da una fiduciaria che, a sua volta, sembrerebbe ancora riconducibile alla Cina. Che un cavo che trasporta dati per novemila chilometri, passando da Savona fino all’India, sia di piena proprietà cinese, a me non pare normale. È un punto su cui un analista dovrebbe quantomeno sollevare una riflessione e portarla al decisore. Che cosa sappiamo di quel cavo? E se attraverso quel cavo le informazioni venissero analizzate, o duplicate in tempo reale, noi che cosa ne sapremmo? Fisicamente io non posso fare nulla: posso però vedere, sapere chi gestisce determinati cavi, e formulare riflessioni da portare a chi deve scegliere.
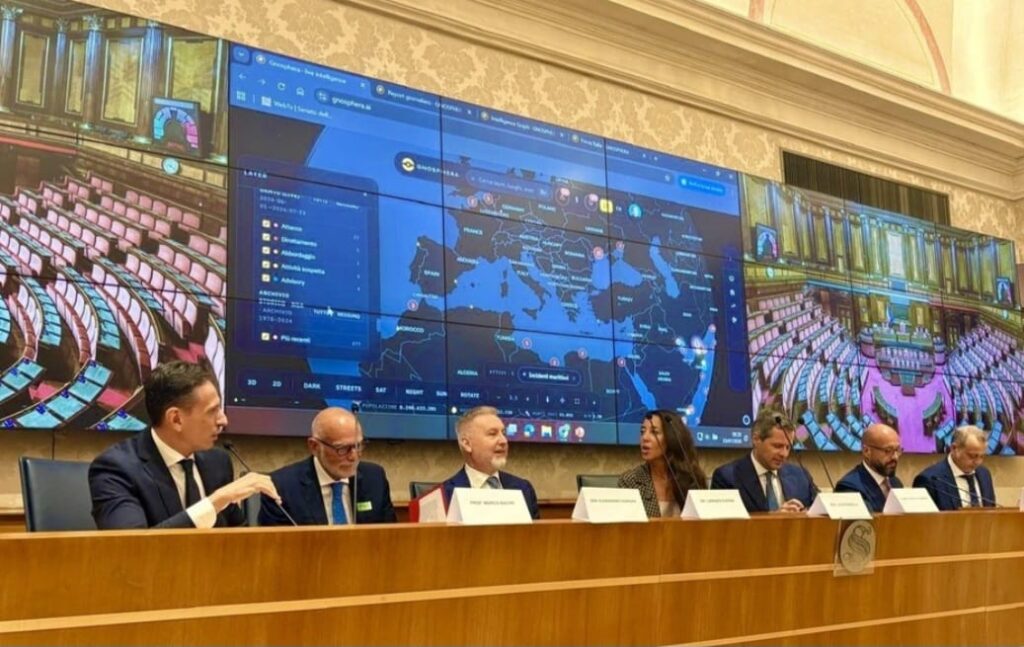
Il rapporto fra le grandi piattaforme e le istituzioni non è quello ordinario fra fornitore e committente, e negli Stati Uniti quello squilibrio pesa: così Guerini, quella mattina. Dalla parte di chi costruisce tecnologia, dove la vede quella linea?
In Italia abbiamo moltissimi cervelli e moltissime aziende che esportano tecnologia. Facciamo più fatica a raccogliere capitali, a presentarci alle istituzioni e a collaborare con esse. Lo dico senza tono polemico: se oggi una startup neocostituita volesse lavorare a livello governativo, farebbe molta fatica, perché per partecipare a una serie di appalti pubblici servono certificazioni, un determinato fatturato, una serie di requisiti. È corretto che sia così, perché tutela e garantisce; però esistono startup ad altissimo contenuto innovativo che finiscono necessariamente per essere acquistate all’estero, o per svilupparsi altrove, dove è più facile. Ho fatto in passato anche l’advisor per società che gestivano startup, e ho visto passare centinaia di progetti importanti che in Italia si sono arenati e all’estero si sono realizzati. Il tema è riuscire a essere un po’ più snelli nelle procedure, per valorizzare cervelli e tecnologie che in Italia ci sono ma che fanno troppa fatica a emergere. E lo dico anche da docente universitario: anche l’università è un bacino importantissimo, spesso poco sfruttato rispetto alle potenzialità che possiede.
La parte aperta è accessibile a chiunque: studenti, ricercatori, giornalisti, non solo apparati. In un Paese che di cultura dell’Intelligence ne ha poca, è una scelta che vale quanto la tecnologia. Che cosa cambia, per una nazione, quando strumenti così escono dalle stanze chiuse?
È uno strumento di diffusione culturale, ed è stata proprio questa l’ispirazione: costruire un nucleo all’interno del quale si possa fare analisi, ma anche divulgazione sui temi dell’Intelligence. Questa piattaforma è performante e può aiutare gli analisti, ma vuole arrivare al grande pubblico per sdoganare la parola Intelligence, per uscire da quella zona grigia in cui le Agenzie – i cosiddetti Servizi segreti – vengono percepite in modo poco chiaro. Il che appartiene alla natura stessa di quelle Agenzie, che si occupano di cose che non sempre possono essere raccontate: un tratto che per il pubblico è difficile da comprendere. Vuole essere, a mio avviso, anche un’operazione di ampliamento del perimetro della cultura dell’Intelligence. È fondamentale, perché parlare di Intelligence significa parlare di sicurezza nazionale, e oggi il tema esce dal perimetro istituzionale ed entra nelle aziende. Se la minaccia è multidominio – la minaccia cibernetica che fino a qualche anno fa sembrava lontanissima – arriva ormai dentro casa, al nostro computer, all’oggetto connesso che teniamo in salotto. Fare cultura dell’intelligence significa, allora, fare cultura della prevenzione: sapere quali sono le vulnerabilità, come difendersi, come tenere una postura proattiva e non soltanto reattiva. E per essere proattivi serve conoscenza.
Quella stessa apertura, però, vale anche per gli avversari. L’intelligenza artificiale è un’arma dual use, per usare la sua definizione: vale anche per il suo strumento. Che cosa avete scelto di non mostrare?
La prima cosa che nella parte aperta non c’è è l’analisi prodotta dalla macchina: lì aggrego molti dati aperti, ma l’analisi la fa l’analista. È evidente che anche un attore ostile ha capacità di analisi e può trovare una serie di informazioni — motivo per cui, da qui a dieci giorni, deciderò anche che cosa togliere fra ciò che già c’è. Non ha però accesso ai database privati e acquisiti, e soprattutto all’algoritmo che produce l’analisi predittiva. L’intelligenza artificiale è dunque un’arma dual use? Sì. Ci permette di fare moltissime cose positive, aggregare dati e analizzarli; ma c’è l’altro lato della medaglia, ed è il rischio proprio di queste tecnologie di frontiera. Abbiamo messo insieme informazioni aperte: un attore ostile potrebbe fare altrettanto, e non escludo che lo faccia. Cercheremo di monitorare, e di capire quali siano le cose più delicate che in questo momento non possono e non devono essere accessibili a tutti.
Se oggi l’intelligenza artificiale rende accessibili capacità che fino a pochi anni fa appartenevano soltanto a grandi organizzazioni, dove continua a fare la differenza l’analista?
L’Ucraina è l’esempio perfetto: ha sviluppato droni che costano poche migliaia di euro e sono in grado di distruggere mezzi che ne costano milioni. Sul versante dell’analisi accade qualcosa di simile. L’intelligenza artificiale permette di aggregare ed esaminare una quantità di dati in tempi tali che una squadra di analisti impiegherebbe settimane, forse mesi, per ottenere lo stesso risultato. È un punto a nostro favore, ma è anche un rischio. Un esempio banale: un’analisi reputazionale, che un’agenzia avrebbe impiegato giorni soltanto a istruire sul piano della raccolta informativa, oggi si ottiene in venti minuti spendendo circa dieci euro. I modelli linguistici sono diventati un’infrastruttura, esattamente come lo smartphone: sono arrivati tre o quattro anni fa e oggi li abbiamo tutti. Questo abbassa i costi per l’analista, ma li abbassa anche per gli attaccanti. Dobbiamo smettere di immaginarci l’hacker incappucciato che, dalla sua stanza, cerca di vedersi la partita gratis. Quella figura esiste ancora, ma in forma professionale: esistono batterie di attaccanti – coreani, iraniani, russi – che costano pochissimo, lavorano ventiquattro ore su ventiquattro, colpiscono a livello governativo e corporate, e movimentano cifre superiori a quelle di altri mercati illeciti. Quanto costa oggi un attacco? Poco, perché con l’intelligenza artificiale le vulnerabilità si individuano in pochi minuti… e una volta individuata la vulnerabilità si attacca. Pensi a quando è stato colpito il sistema di gestione dei bagagli in alcuni scali aeroportuali: non l’aereo, ma una parte dell’infrastruttura…. è bastato a bloccare l’aeroporto, con un danno economico enorme. Con pochissimo si producono danni ingenti. La piattaforma non serve a dare risposte: serve all’analista perché lo aiuta a porsi le domande. L’analista, oggi, ha l’obbligo di saper porre le domande giuste.
About Author